[뉴스레터] 홈페이지 개인정보차단을 간단히 하는 방법
홈페이지 개인정보 차단, 이제 ‘이미지 속 개인정보’까지 살펴봐야 합니다
공공기관과 기업의 홈페이지에는 민원 게시판, 자료실, 고객센터 등 다양한 경로를 통해 수많은 문서가 업로드되고 다운로드됩니다. 이 과정에서 이름, 주민등록번호, 연락처, 계좌번호와 같은 개인정보가 포함된 파일이 담당자나 이용자의 실수로 외부에 공개될 가능성이 있습니다.
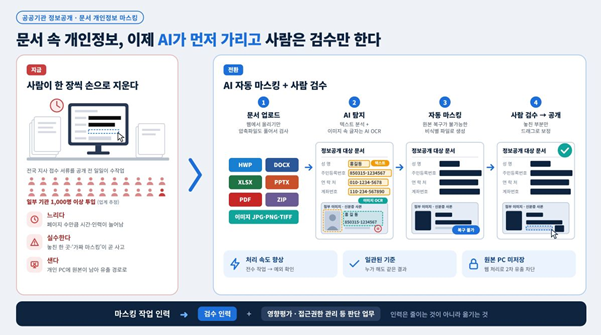
기존 개인정보 차단 솔루션은 주로 문서에 입력된 텍스트를 탐지하는 방식이었습니다. 그러나 개인정보가 스캔 문서나 신분증 사진, 캡처 이미지 등 이미지 형태로 포함되어 있다면 단순한 텍스트 탐지만으로는 한계가 발생할 수 있습니다.
문서 형식뿐 아니라 ‘문서 안의 이미지’까지 확인해야
홈페이지 개인정보 차단 솔루션을 검토할 때 가장 먼저 살펴봐야 할 부분은 어떤 형태의 문서와 개인정보를 탐지할 수 있는가입니다.
한글(HWP), MS Office 문서, PDF, 압축파일 등 일반적으로 사용되는 문서뿐 아니라 JPG, PNG, TIFF 등 이미지 파일과 PDF 또는 문서 내부에 삽입된 이미지까지 분석할 수 있어야 합니다.
엘세븐시큐리티의 ImageOCR & OCR Filtering V2.0은 OCR 기술을 기반으로 이미지에 포함된 문자 정보를 추출하고 개인정보 여부를 분석합니다. 이를 통해 기존 텍스트 기반 탐지 영역을 이미지 영역까지 확대할 수 있습니다.
이미지가 많은 문서에서도 중요한 것은 ‘탐지 속도’
두 번째로 확인해야 할 부분은 성능입니다. 하나의 문서에 수십 장의 이미지가 포함될 수도 있기 때문입니다.
예를 들어 50페이지가 넘는 한글 문서 안에 수십 개의 이미지가 삽입되어 있다면 각각의 이미지를 분석하면서도 홈페이지 이용에 불편을 주지 않을 정도의 응답속도를 확보해야 합니다.
따라서 이미지 개인정보 차단 솔루션은 단순히 “탐지가 가능한가”만 볼 것이 아니라 대용량 문서와 다수의 이미지가 포함된 환경에서도 얼마나 안정적으로 개인정보를 분석할 수 있는가를 함께 검토해야 합니다.
업로드만 막으면 개인정보 유출을 충분히 방지할 수 있을까?
개인정보 보호를 위해 특히 중요한 부분은 업로드와 다운로드를 모두 고려하는 양방향 차단 구조입니다.
시민이나 이용자가 홈페이지 게시판에 개인정보가 포함된 문서를 올리는 단계에서 이를 탐지하고 차단하는 것은 물론 중요합니다. 하지만 담당자의 실수 등으로 개인정보가 포함된 파일이 이미 홈페이지에 게시되었다면 상황은 달라집니다.
외부 이용자가 해당 파일을 내려받는 순간 개인정보가 유출될 수 있기 때문입니다.
따라서 업로드(Inbound) 단계의 개인정보 차단과 다운로드(Outbound) 단계의 개인정보 차단을 함께 적용하는 구조가 필요합니다. 어느 한쪽에만 의존하기보다 개인정보가 홈페이지로 들어오는 과정과 외부로 나가는 과정을 모두 관리함으로써 실수나 관리상의 사각지대로 인한 개인정보 노출 가능성을 줄일 수 있습니다.
개인정보 보호의 범위가 텍스트에서 이미지로 확대되고 있습니다
전자문서 활용이 증가하면서 개인정보가 존재하는 형태 역시 다양해지고 있습니다. 신분증을 촬영한 이미지, 스캔한 신청서, 화면 캡처, 문서 안에 삽입된 증빙 이미지 등은 이제 특별한 형태의 자료가 아닙니다.
이에 따라 홈페이지 개인정보 보호 역시 텍스트 중심의 탐지에서 이미지까지 포함하는 통합적인 탐지 체계로 확대할 필요가 있습니다.
홈페이지 개인정보 차단 솔루션을 도입하거나 기존 시스템을 고도화한다면 ▲다양한 문서 형식 지원 ▲이미지 속 개인정보 탐지 ▲대량 이미지 처리 성능 ▲업로드·다운로드 양방향 차단 여부를 함께 검토하는 것이 중요합니다.
개인정보 보호는 개인정보가 노출된 이후 이를 발견하고 조치하는 것보다 외부에 노출되기 전에 탐지하고 차단하는 체계를 갖추는 것이 더욱 중요합니다. 이미지 기반 문서가 일상적으로 활용되는 지금, 이미지 속 개인정보까지 보호할 수 있는 기술적 대응을 검토해야 할 시점입니다.